Podmioty kluczowe i ważne wdrażają środki zarządzania ryzykiem obejmujące m.in. analizę ryzyka, obsługę incydentów, ciągłość działania, bezpieczeństwo łańcucha dostaw i cyberhigienę.
Źródło: Dyrektywa (UE) 2022/2555 (NIS2) art. 21 ust. 2
Dyrektywa NIS2 wymaga od podmiotów kluczowych i ważnych dziesięciu grup środków zarządzania ryzykiem z artykułu 21 ust. 2. Platforma rozpisuje je na 30 konkretnych kontroli i prowadzi Cię przez każdą z nich.
30
Kontroli w katalogu
Kluczowe funkcje
▶ Prezentacja
Prowadzony przegląd funkcji na realnych ekranach panelu.
Wdrożenie NIS2 w firmie krok po kroku: samoocena zgodności w 15 pytaniach i katalog 30 kontroli rozpisanych z artykułu 21 ust.
Korzyść: Samoocena w 15 pytaniach pokazuje luki wobec wymagań dyrektywyZobacz, jak to wygląda
Kliknij dowolną funkcję, żeby zobaczyć ją na pełnym ekranie panelu.
Dostępne w planach
Ta funkcja jest w standardzie od planu Pro wzwyż. Kliknij plan, żeby zobaczyć szczegóły, albo dobierz samą funkcję w kreatorze.
PLAN PRO
499 zł/mies. netto
Do 250 pracowników w tej cenie
Jak to działa
Problem
Dyrektywa NIS2 znacząco rozszerza obowiązki cyberbezpieczeństwa, a w Polsce weszła w życie nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa (Dz.U. 2026 poz. 252, obowiązuje od 3 kwietnia 2026); kary sięgają 10 mln EUR - bez systemu firma nie wie nawet, których wymagań jej brakuje.
Samoocena: odpowiadasz na 15 pytań w pięciu obszarach (zarządzanie, ryzyko, odporność, monitorowanie, incydenty). Na końcu dostajesz procent zgodności, poziom ryzyka i listę luk do zamknięcia - bez wypełniania czegokolwiek od zera.
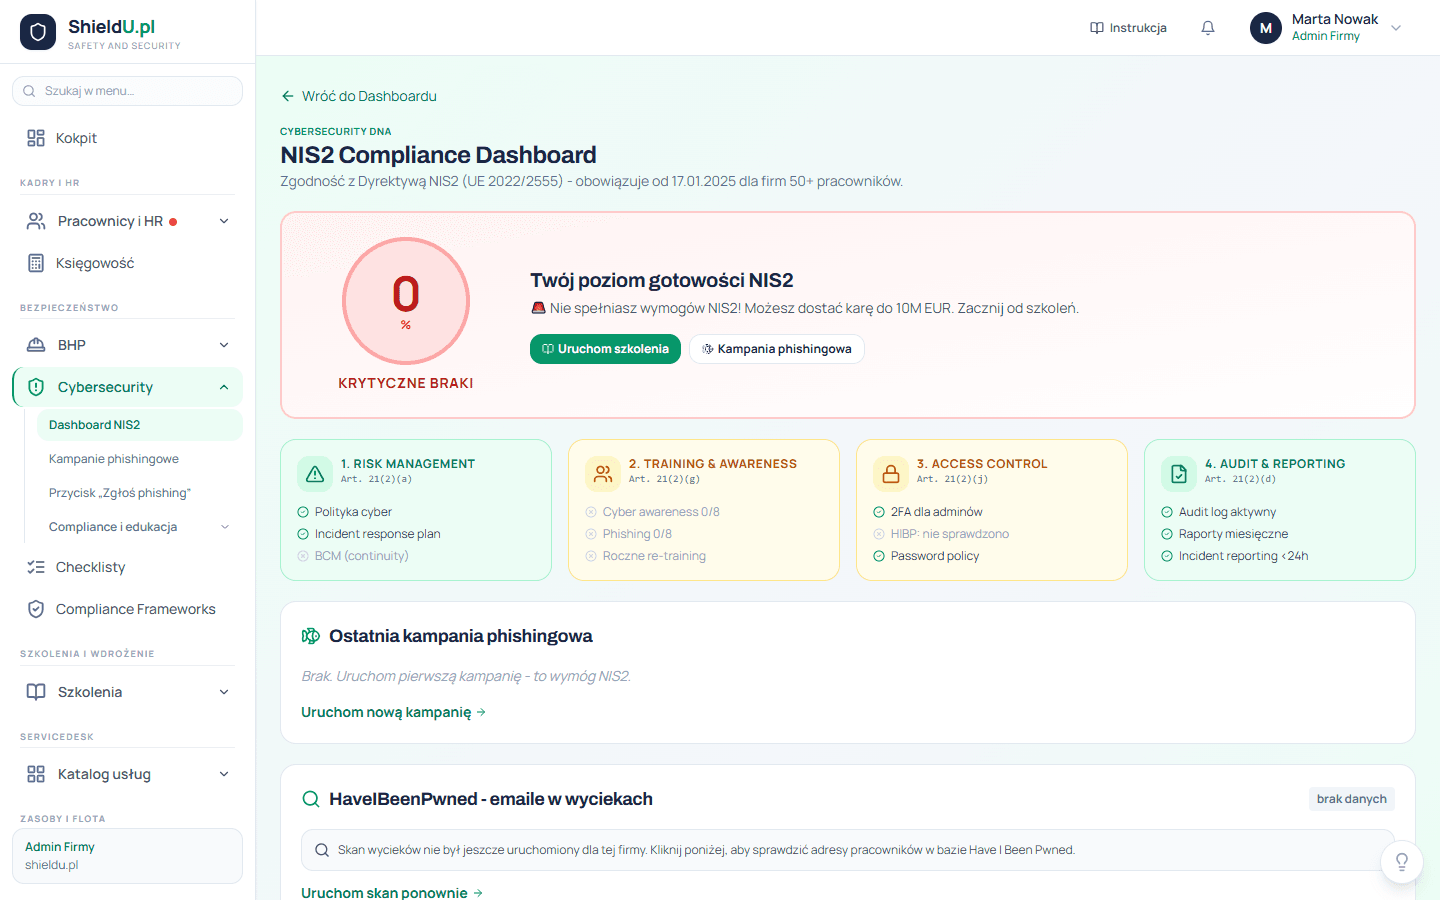
Włączasz framework NIS2 i masz komplet 30 kontroli z opisem, kategorią i statusem startowym. Każda kontrola ma własną checklistę kroków: odhaczasz je po kolei, a status przesuwa się sam z "do zrobienia" na "w trakcie" i "wdrożone". Dashboard liczy procent zgodności z kontroli zweryfikowanych, pomijając te oznaczone jako nie dotyczy.
Korzyści dla Ciebie
Komu służy
Poznaj wszystkie funkcje
Zaczynasz od samooceny w 15 pytaniach: dostajesz procent zgodności, poziom ryzyka i listę luk. Potem włączasz katalog 30 kontroli rozpisanych z art. 21 ust. 2 NIS2 - każda z checklistą kroków, których odhaczanie samo przesuwa status. Dashboard liczy zgodność z kontroli zweryfikowanych, a raport z remediacją jest gotowy dla audytora i organu nadzorczego.
Twarde fakty i podstawy
Każdy fakt z podaniem źródła: aktu prawnego, normy PN/ISO albo danych PIP i GUS. Bez interpretacji - materiał informacyjny, nie porada prawna.
Podmioty kluczowe i ważne wdrażają środki zarządzania ryzykiem obejmujące m.in. analizę ryzyka, obsługę incydentów, ciągłość działania, bezpieczeństwo łańcucha dostaw i cyberhigienę.
Źródło: Dyrektywa (UE) 2022/2555 (NIS2) art. 21 ust. 2
Poważny incydent podlega zgłoszeniu do CSIRT: wczesne ostrzeżenie w ciągu 24 godzin i zgłoszenie właściwe w ciągu 72 godzin od powzięcia wiedzy.
Źródło: Dyrektywa NIS2 art. 23
Organy zarządzające podmiotu zatwierdzają środki zarządzania ryzykiem i mogą ponosić odpowiedzialność za ich naruszenie.
Źródło: Dyrektywa NIS2 art. 20
Najczęstsze pytania
Tak. Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa (Dz.U. 2026 poz. 252) obowiązuje od 3 kwietnia 2026 r. i wdraża dyrektywę NIS2, wprowadzając rozróżnienie na podmioty kluczowe i ważne. Ustawa wyznacza terminy m.in. na samoocenę, wpis do wykazu podmiotów oraz wdrożenie systemu zarządzania bezpieczeństwem - warto sprawdzić, które dotyczą Twojego podmiotu.
Wczesne ostrzeżenie do CSIRT w ciągu 24 godzin, a zgłoszenie właściwe w ciągu 72 godzin od powzięcia wiedzy o incydencie (Dyrektywa NIS2 art. 23). Moduł prowadzi zgłaszanie w tym reżimie 24/72h.
Organy zarządzające podmiotu zatwierdzają środki zarządzania ryzykiem i mogą ponosić odpowiedzialność za ich naruszenie (Dyrektywa NIS2 art. 20). To nie jest wyłącznie sprawa działu IT.
Rozpisane z art. 21 ust. 2 (lit. a-j) środki: analizę ryzyka, obsługę incydentów, ciągłość działania, bezpieczeństwo łańcucha dostaw, cyberhigienę i dalsze, plus obowiązki wobec CSIRT. Każda kontrola ma status i checklistę, a te oznaczone jako "nie dotyczy" są poza licznikiem zgodności.
Role i dostęp
Dostęp ustawiasz per rola - od pełnej administracji po sam podgląd. Poniżej przykładowy podział; poziomy (Brak / Podgląd / Edycja / Pełny) konfigurujesz w panelu uprawnień.
| Uprawnienie / rola | Administrator | Oficer bezpieczeństwa | Audytor | Przeglądający |
|---|---|---|---|---|
| Przeglądanie danych i raportów | ||||
| Audyt i samoocena (NIS2, ISO 27001) | ||||
| Prowadzenie rejestrów (RODO, incydenty) | ||||
| Uruchamianie testów i skanów (phishing, domena) | ||||
| Obsługa zgłoszeń sygnalistów | ||||
| Edycja polityk i konfiguracja zabezpieczeń | ||||
| Zarządzanie użytkownikami i 2FA | ||||
| Konfiguracja modułu |
Proces krok po kroku
Kliknij krok, żeby rozwinąć pełne wyjaśnienie. Obok - ekran platformy z tego modułu.
15 pytań w pięciu obszarach, zadanych prostym językiem. Na końcu masz procent zgodności, poziom ryzyka i listę konkretnych luk.
Jedno kliknięcie zasiewa komplet 30 kontroli z art. 21 ust. 2 i obowiązków wobec CSIRT, z opisem i kategorią. Nie zaczynasz od pustej tabeli.
Każda kontrola ma checklistę kroków. Odhaczasz je, a status kontroli przesuwa się sam z "do zrobienia" na "w trakcie" i "wdrożone".
Zamknięte kontrole oznaczasz jako zweryfikowane z datą przeglądu. Dashboard liczy procent zgodności, pomijając kontrole oznaczone jako nie dotyczy.
Ekran platformy shieldu.pl - moduł Cyberbezpieczeństwo
Automatyzacje i integracje
Moduły platformy są połączone: dane wpisujesz raz, a system sam generuje dokumenty, pilnuje terminów i powiadamia właściwe osoby. Dzięki temu nic nie umknie.
Samoocena wskazuje luki
15 pytań w pięciu obszarach przelicza się na procent zgodności, poziom ryzyka i listę konkretnych braków. Nie zgadujesz, od czego zacząć.
Katalog kontroli zasiewa się sam
Włączenie frameworka tworzy komplet 30 kontroli z art. 21 ust. 2 i obowiązków wobec CSIRT, z opisem i kategorią. Nie zaczynasz od pustej tabeli.
Status idzie za krokami
Odhaczasz kroki na checkliście kontroli, a jej status przesuwa się sam z "do zrobienia" na "w trakcie" i "wdrożone".
Procent zgodności liczy się sam
Dashboard aktualizuje się po każdej zweryfikowanej kontroli, pomijając w liczniku te oznaczone jako nie dotyczy. Zawsze wiesz, na czym stoisz.
Dashboard pokazuje kontrole bez postępu i te z najstarszą datą przeglądu.
Mapa luk NIS2 w godzinę z samooceny zamiast tygodni pracy zewnętrznego konsultanta.
Kontrole PIP, UODO i sądy pracy zawsze pytają o to samo. Nasz moduł generuje dokumenty w formie zgodnej z aktualnym stanem prawnym.
Zobacz pozostałe funkcje: Cyberbezpieczeństwo
14 dni pełnego dostępu do wszystkich modułów. Bez karty kredytowej. Anulujesz w jednym kliknięciu.
Pozostałe kategorie funkcji