Środki zarządzania ryzykiem obejmują wprost podstawowe praktyki cyberhigieny oraz szkolenia z zakresu cyberbezpieczeństwa dla personelu.
Źródło: Dyrektywa (UE) 2022/2555 (NIS2) art. 21 ust. 2 lit. g
Przygotowujesz kontrolowaną próbę phishingu na własnych pracownikach. AI pisze treść na bazie realnej struktury Twojej firmy, każdy odbiorca dostaje własny link z tokenem, a kto kliknie, ląduje na stronie z rozbiorem tego, co powinno go zatrzymać.
8
Gotowych szablonów
Kluczowe funkcje
▶ Prezentacja
Prowadzony przegląd funkcji na realnych ekranach panelu.
Symulacja phishingu dla pracowników: kontrolowany test podatności z treścią pisaną przez AI pod Twoją firmę, token per odbiorca i strona edukacyjna...
Korzyść: Własny silnik wysyła spersonalizowane, kontrolowane maile po polskuZobacz, jak to wygląda
Kliknij dowolną funkcję, żeby zobaczyć ją na pełnym ekranie panelu.
Dostępne w planach
Ta funkcja jest w standardzie od planu Pro wzwyż. Kliknij plan, żeby zobaczyć szczegóły, albo dobierz samą funkcję w kreatorze.
PLAN PRO
499 zł/mies. netto
Do 250 pracowników w tej cenie
Jak to działa
Problem
Pracownik to najczęstszy wektor ataku, a bez kontrolowanych ćwiczeń nie wiadomo, kto kliknie w fałszywy link - dopóki nie zrobi tego naprawdę.
Definiujesz kampanię: odbiorcy, typ (phishing e-mail, spear-phishing, smishing) i scenariusz. Do wyboru osiem gotowych szablonów pisanych pod polskie realia - faktura proforma, paczka InPost, PIT-11, Profil Zaufany, reset hasła w Microsoft 365, blokada konta bankowego, alert o numerze PESEL, pilna prośba prezesa.
Zamiast generycznego tekstu możesz włączyć generowanie treści przez AI: model dostaje nazwę firmy, listę działów z liczebnością i nazwiska kierowników z bazy, po czym pisze wiadomość, która brzmi jak Wasza wewnętrzna korespondencja. Pięć scenariuszy: faktura, prośba prezesa, helpdesk IT, paczka, aktualizacja danych w HR.
Kto kliknie link, trafia na stronę z komunikatem, że to był test, i z rozbiorem pięciu sygnałów ostrzegawczych, które powinien był wyłapać. Wyniki widzi wyłącznie administrator, bez publicznego wytykania.
Kampanie świadomości to jeden z wymogów NIS2 - artykuł 21 ust. 2 lit. g mówi wprost o szkoleniach z cyberbezpieczeństwa.
Korzyści dla Ciebie
Komu służy
Poznaj wszystkie funkcje
Do wyboru
Masowa kampania z fałszywym mailem do wybranej grupy pracowników.
Spersonalizowany atak pod konkretną osobę (imię, dział, wewnętrzny wątek) - najbliższy realnemu.
Symulacja wyłudzenia przez wiadomość SMS.
Osoba, która kliknie link, trafia na stronę z informacją, że to był test, i z rozbiorem sygnałów ostrzegawczych, które powinna była wyłapać, a system przydziela jej mikroszkolenie. Wyniki widzi wyłącznie administrator - żadnego wytykania przed zespołem. Każdy odbiorca dostaje własny link z tokenem, więc reakcje (otwarcie, kliknięcie, podanie danych, zgłoszenie) są mierzone indywidualnie.
Twarde fakty i podstawy
Każdy fakt z podaniem źródła: aktu prawnego, normy PN/ISO albo danych PIP i GUS. Bez interpretacji - materiał informacyjny, nie porada prawna.
Środki zarządzania ryzykiem obejmują wprost podstawowe praktyki cyberhigieny oraz szkolenia z zakresu cyberbezpieczeństwa dla personelu.
Źródło: Dyrektywa (UE) 2022/2555 (NIS2) art. 21 ust. 2 lit. g
Phishing i socjotechnika pozostają jednym z najczęstszych wektorów początkowych incydentów zgłaszanych w Polsce; kontrolowane symulacje pozwalają zmierzyć podatność załogi.
Źródło: raporty roczne CERT Polska (NASK)
Najczęstsze pytania
Nie. Wyniki widzi wyłącznie administrator, bez publicznego wytykania. Osoba, która kliknęła, trafia na stronę edukacyjną z rozbiorem pięciu sygnałów ostrzegawczych i dostaje mikroszkolenie - cel jest edukacyjny, nie karzący.
Phishing e-mail to masowa kampania do grupy, spear-phishing to atak spersonalizowany pod konkretną osobę (imię, dział, wewnętrzny wątek) - najbliższy realnemu, a smishing to symulacja wyłudzenia przez SMS. Do wyboru jest też osiem gotowych szablonów pod polskie realia.
Model dostaje nazwę firmy, listę działów z liczebnością i nazwiska kierowników z bazy, po czym pisze wiadomość brzmiącą jak Wasza wewnętrzna korespondencja - a nie tekst tłumaczony z angielskiego. Treść zatwierdzasz przed wysyłką.
Bo pracownik to najczęstszy wektor ataku, a phishing i socjotechnika pozostają jednym z najczęstszych wektorów incydentów (raporty CERT Polska). Kontrolowane ćwiczenia mierzą podatność załogi, a szkolenia z cyberbezpieczeństwa to wprost środek wymagany przez NIS2 (art. 21 ust. 2 lit. g).
Role i dostęp
Dostęp ustawiasz per rola - od pełnej administracji po sam podgląd. Poniżej przykładowy podział; poziomy (Brak / Podgląd / Edycja / Pełny) konfigurujesz w panelu uprawnień.
| Uprawnienie / rola | Administrator | Oficer bezpieczeństwa | Audytor | Przeglądający |
|---|---|---|---|---|
| Przeglądanie danych i raportów | ||||
| Audyt i samoocena (NIS2, ISO 27001) | ||||
| Prowadzenie rejestrów (RODO, incydenty) | ||||
| Uruchamianie testów i skanów (phishing, domena) | ||||
| Obsługa zgłoszeń sygnalistów | ||||
| Edycja polityk i konfiguracja zabezpieczeń | ||||
| Zarządzanie użytkownikami i 2FA | ||||
| Konfiguracja modułu |
Proces krok po kroku
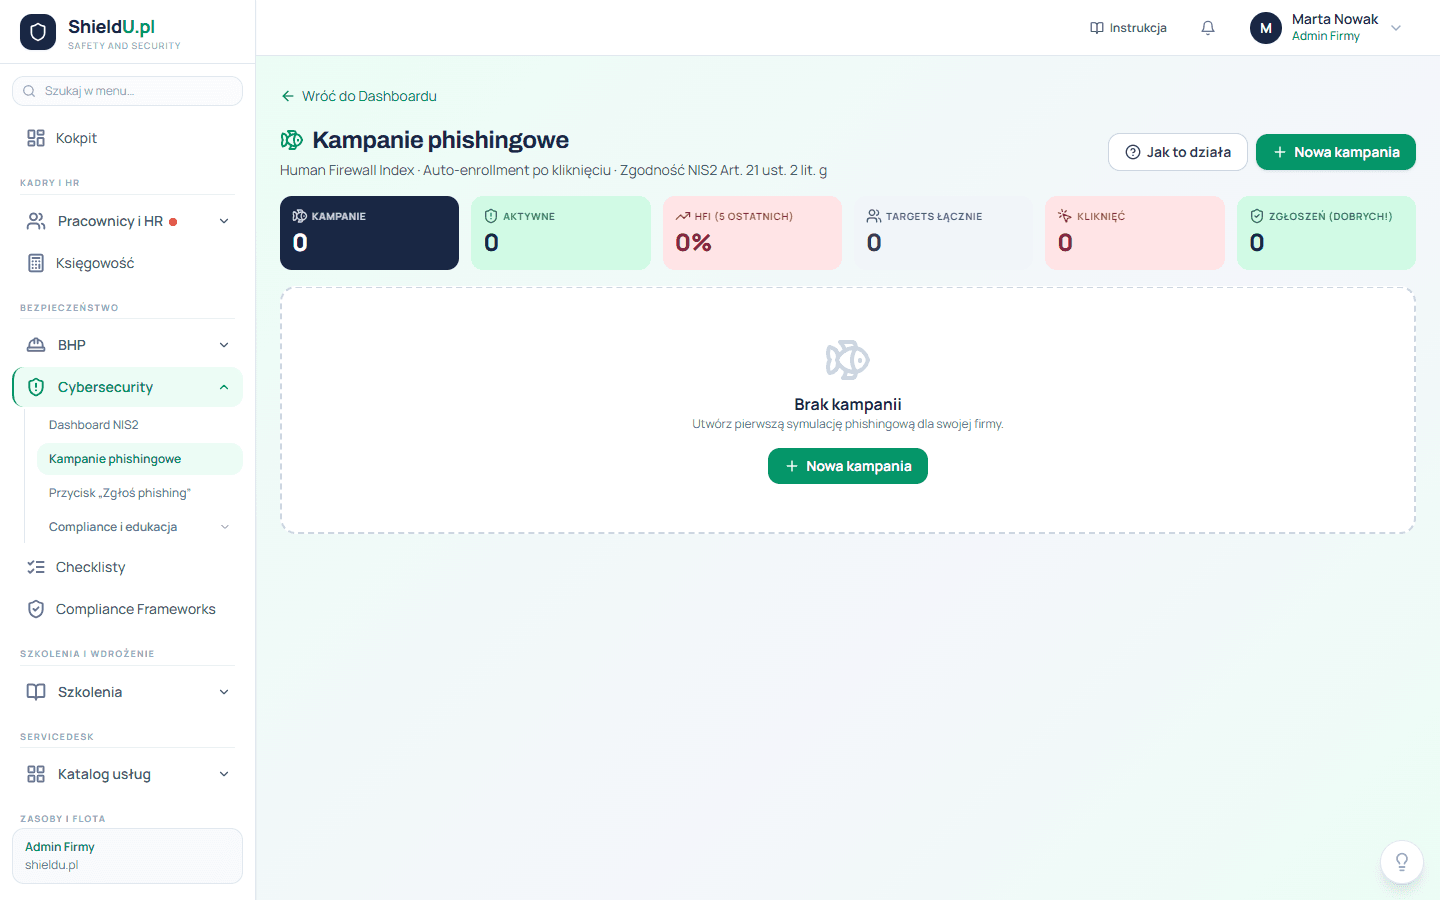
Kliknij krok, żeby rozwinąć pełne wyjaśnienie. Obok - ekran platformy z tego modułu.
Osiem gotowych szablonów pod polskie realia (faktura proforma, paczka InPost, Profil Zaufany, reset hasła w Microsoft 365) albo treść pisana przez AI pod Twoją firmę.
Model dostaje nazwę firmy, listę działów z liczebnością i nazwiska kierowników z bazy, po czym układa wiadomość, która brzmi jak Wasza wewnętrzna korespondencja.
System nadaje każdemu odbiorcy unikalny token, więc reakcję przypisujesz do konkretnej osoby, bez ręcznego rozdzielania i zgadywania.
Osoba, która kliknie, trafia na stronę z komunikatem, że to był test, i z rozbiorem pięciu sygnałów, które powinna była wyłapać. Wyniki widzi tylko admin.
Ekran platformy shieldu.pl - moduł Cyberbezpieczeństwo
Automatyzacje i integracje
Moduły platformy są połączone: dane wpisujesz raz, a system sam generuje dokumenty, pilnuje terminów i powiadamia właściwe osoby. Dzięki temu nic nie umknie.
Treść pisze AI
Pięć scenariuszy (faktura, prośba prezesa, helpdesk IT, paczka, aktualizacja danych w HR) w wersji dopasowanej do Twojej organizacji, a nie generycznej.
Kontekst firmy podstawia się sam
Model dostaje z bazy nazwę firmy, listę działów z liczebnością i nazwiska kierowników, więc wiadomość brzmi jak Wasza wewnętrzna korespondencja.
Token per odbiorca
Każdy odbiorca dostaje własny unikalny link, więc reakcję przypisujesz do konkretnej osoby, bez ręcznego rozdzielania i zgadywania.
Strona edukacyjna gotowa
Kto kliknie, od razu widzi komunikat, że to był test, i rozbiór pięciu sygnałów ostrzegawczych. Nikt nie musi tłumaczyć tego osobiście.
Wyniki kampanii widzi wyłącznie administrator, bez publicznego wytykania osób.
Wiarygodna treść kampanii gotowa w kilka minut zamiast wieczoru na wymyślaniu przekonującego pretekstu.
Kontrole PIP, UODO i sądy pracy zawsze pytają o to samo. Nasz moduł generuje dokumenty w formie zgodnej z aktualnym stanem prawnym.
Zobacz pozostałe funkcje: Cyberbezpieczeństwo
14 dni pełnego dostępu do wszystkich modułów. Bez karty kredytowej. Anulujesz w jednym kliknięciu.
Pozostałe kategorie funkcji